
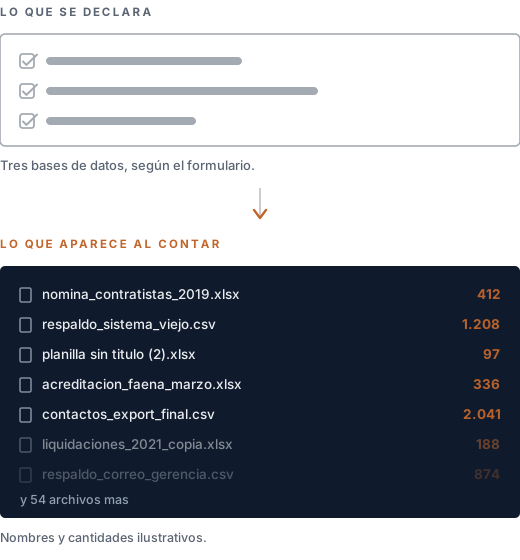
Su registro dice una cifra. Sus archivos dicen otra.
Medimos esa diferencia con software que escribimos nosotros, corriendo en el computador de su empresa. En el mismo escaneo contamos las contraseñas que están guardadas en texto plano, la otra cifra que nadie ha mirado. Nada suyo sale del equipo, y usted puede comprobarlo antes de mandarnos cualquier cosa.

La empresa declara 3 bases de datos con datos personales.
En sus computadores aparecen 61 archivos con RUT.
Cifras ilustrativas. Esa distancia es la que medimos, y hasta que alguien la mide nadie sabe de qué tamaño es la suya.
Un cuestionario pregunta. Nosotros contamos.
Casi todas las empresas que revisan su cumplimiento de la Ley 21.719 llegan al mismo lugar: un registro de actividades de tratamiento armado a punta de reuniones, donde cada área declara qué datos cree que maneja. Es lo que pide la ley. No es lo que hay en los computadores.
Revisamos la oferta chilena antes de construir nada. El diagnóstico gratuito abunda, y casi siempre se resuelve en un formulario de quince a treinta minutos que devuelve un nivel de riesgo y una hoja de ruta. Está bien hecho. Sirve para ordenar la conversación. Pero responde con lo que la empresa cree, porque la empresa es la que llena el formulario.
Ninguno abre un archivo.
La Ley 21.719 entra en plena vigencia el 1 de diciembre de 2026, con multas de hasta 20.000 UTM. La fiscalización se hace sobre evidencia operativa, no sobre declaraciones de intención.

CatastroIA
Un solo ejecutable, sin instalador y sin permisos de administrador. Detecta nueve tipos de dato personal: RUT chileno, CPF brasileño, CURP mexicano, DNI y NIE españoles, tarjetas de crédito, correos, teléfonos e IP.
Cuenta además seis tipos de credencial guardada en texto plano: contraseñas, claves de red Wi-Fi, cadenas de conexión, llaves privadas, tokens de API y credenciales de escritorio remoto. Para encontrarlas lee documentos de Word, archivos de configuración y archivos de conexión remota, además de las planillas y el texto de siempre.
Esas seis van contadas aparte de los datos personales. Una contraseña no es el dato de una persona, y sumarla al catastro infla la cifra que la empresa después le declara a la Agencia.
Los documentos de identidad se validan con su dígito verificador y las tarjetas con Luhn más un prefijo de emisor real, así que un número que solo se parece a un RUT no entra en la cuenta. Preferimos una cifra más baja en la que se pueda confiar antes que una más alta que no.
Lee unos 8 MB por segundo, así que 28 MB de documentos se revisan en poco más de tres segundos. La cifra está medida sobre esos archivos y sobre una planilla de 15 MB llena de RUT. Cuenta columna por columna, identificando cada columna por su posición y nunca por su encabezado, porque el encabezado ya es contenido del archivo.
{
  "version_esquema": "3",
  "herramienta": "catastroia 0.12.0",
  "carpeta_analizada": "C:\\Users\\...\\Documentos",
  "resumen": {
    "archivos_examinados": 4218,
    "archivos_con_hallazgos": 61,
    "archivos_omitidos": 7,
    "cobertura_pct": 94,
    "totales_por_tipo": {
      "RUT": 12480,
      "Correo": 3117,
      "Telefono": 902
    },
    "totales_credenciales": {
      "Contraseña en texto plano": 47,
      "Clave de red Wi-Fi": 3
    }
  }
}
Eso es todo lo que sale del equipo. Cantidades, rutas, nombres de hoja y posiciones de columna. Las contraseñas se cuentan, nunca se guardan: ninguna de las 47 está en el archivo.
Que no hable con internet lo comprueba usted.
Desconecte el computador de internet y córralo igual. Va a funcionar exactamente lo mismo. Eso no lo puede falsear nadie y no hay que saber nada técnico para hacerlo.
De nuestro lado, antes de que el programa salga comprobamos que por dentro no traiga nada capaz de conectarse. Eso es higiene, no es la prueba. La prueba es el cable.
Aparte, sembramos veintisiete datos falsos de los quince tipos, escaneamos, y comprobamos que ninguno llegó al resultado. Ni entero ni en pedazos.
Lo que no ve
Nombres, direcciones y razones sociales sueltos en un texto no tienen dígito verificador, así que no se cuentan. Buena parte de los datos de una pyme vive ahí. Contamos datos estructurados, y decir "todos sus datos personales" sería una mentira que se cae en la primera demostración. Tampoco leemos bases de datos ni los sistemas biométricos de control de acceso.
Con las contraseñas pasa algo parecido. Una clave corta de solo letras, del estilo MineraNorte, no entra en la cuenta: bajo veinte caracteres exigimos un dígito o un símbolo, porque a ese largo no hay cómo distinguir una clave real de una palabra cualquiera. Preferimos perder esa antes que inventar diez.
Este archivo contiene solo cantidades, rutas, nombres de hoja y posiciones de columna. No contiene ningún dato personal encontrado, ningún encabezado de columna ni ningún fragmento del contenido de sus archivos. Puede abrirlo y verificarlo usted mismo antes de enviarlo.
Ábralo con el Bloc de notas antes de mandárnoslo. Si encuentra un dato suyo ahí adentro, queremos saberlo el mismo día.
Tres pasos, y el primero es gratis.
-
Una hora de conversación
Cinco preguntas sobre qué datos cree usted que maneja su empresa. Van antes del escaneo. La mitad del hallazgo es esa distancia.
-
Un escaneo en vivo
Corremos CatastroIA en su equipo mientras conversamos, compartiendo pantalla. Usted ve el resultado al mismo tiempo que nosotros, y si después decide no seguir, se queda con la cifra igual. No instala nada.
-
El diagnóstico completo, desde 15 UF
Un informe sobre las dos leyes, la 21.719 de datos personales y la 21.663 de ciberseguridad. Remoto: usted manda las exportaciones que quiere revisar y analizamos además su superficie pública. Nadie viaja y nada se instala en su red interna.
El informe parte con una plana de resumen ejecutivo, que es lo único que va a leer quien firma: dónde está la empresa, qué arriesga, y las tres cosas que hay que hacer primero, en orden. La visita a terreno se cotiza aparte, y el informe declara siempre qué quedó sin evaluar.
Con qué compararlo
De las empresas chilenas del rubro que revisamos, dos de cada tres no publican ningún precio y cotizan por formulario. Entre las que sí, una auditoría interna anual para una pyme de hasta cincuenta personas se ofrece a 50 UF, un delegado de protección de datos externo entre 25 y 85 UF al mes, y un test de intrusión desde 25 UF. El diagnóstico más barato que encontramos son $38.000 por una videollamada con checklist.
El nuestro parte en 15 UF por las dos leyes. Es el único de esa lista que abre un archivo.
Precios publicados por los propios proveedores, verificados en agosto de 2026.
Si su empresa es chica, empecemos por otra parte.
La mayoría de las empresas que nos escriben no vienen buscando una auditoría. Vienen porque no aparecen en Google, porque llevan los pedidos en un cuaderno, o porque un cliente grande les empezó a pedir papeles que nadie les había pedido antes. Eso también lo hacemos, y el Estado financia buena parte.
La conversación de datos llega igual, un poco después, cuando ya sabemos qué hay adentro de los computadores.
La norma le llega al proveedor, no solo a la minera.
En Chile hay del orden de 8.700 empresas proveedoras de la minería. APRIMIN, el gremio grande, agrupa a 121: las que facturan sobre cuatro millones de dólares al año. Todo lo que vende el mercado de ciberseguridad apunta a ese extremo. Los otros ocho mil y tanto quedan afuera.
Piense en un contratista de veinte personas en Calama. Mantiene la nómina de RUT de sus trabajadores y la sube a la plataforma de acreditación de la minera cada vez que entra a faena. Eso lo convierte en encargado de tratamiento bajo la Ley 21.719, y si mueve esos datos fuera de las instrucciones que recibió, responde como responsable, con obligaciones propias frente a su propia gente.
La respuesta estándar es certificarse en ISO 27001. En Chile eso parte en diez millones de pesos con un alcance muy acotado, y realista anda entre cuarenta y tres y setenta y nueve millones el primer año. Ese contratista no tiene esa plata. Ahí está el punto entero de EscudoIA.
Lo más expuesto del sector son los datos biométricos, y no los vemos.
Las huellas y los rostros de los controles de acceso y de los sistemas de fatiga pasan a ser dato sensible el 1 de diciembre de 2026. Viven dentro de esos equipos, no en una planilla, y no tienen dígito verificador. CatastroIA no llega ahí y no vamos a decir que sí.
Lo segundo: buscamos y no encontramos ningún caso documentado de una minera pidiéndole a un proveedor evidencia de cumplimiento de la 21.719. Lo que lo apura a usted es el plazo y su propia responsabilidad. Cuando alguien nos muestre el primer caso real, lo diremos.
Fotografía de Chuquicamata por Diego Delso, CC BY-SA 4.0, vía Wikimedia Commons.
El mismo argumento, una capa más abajo.
No revendemos herramientas de otros. Escribimos el motor que usamos, y estamos diseñando el silicio que viene después.
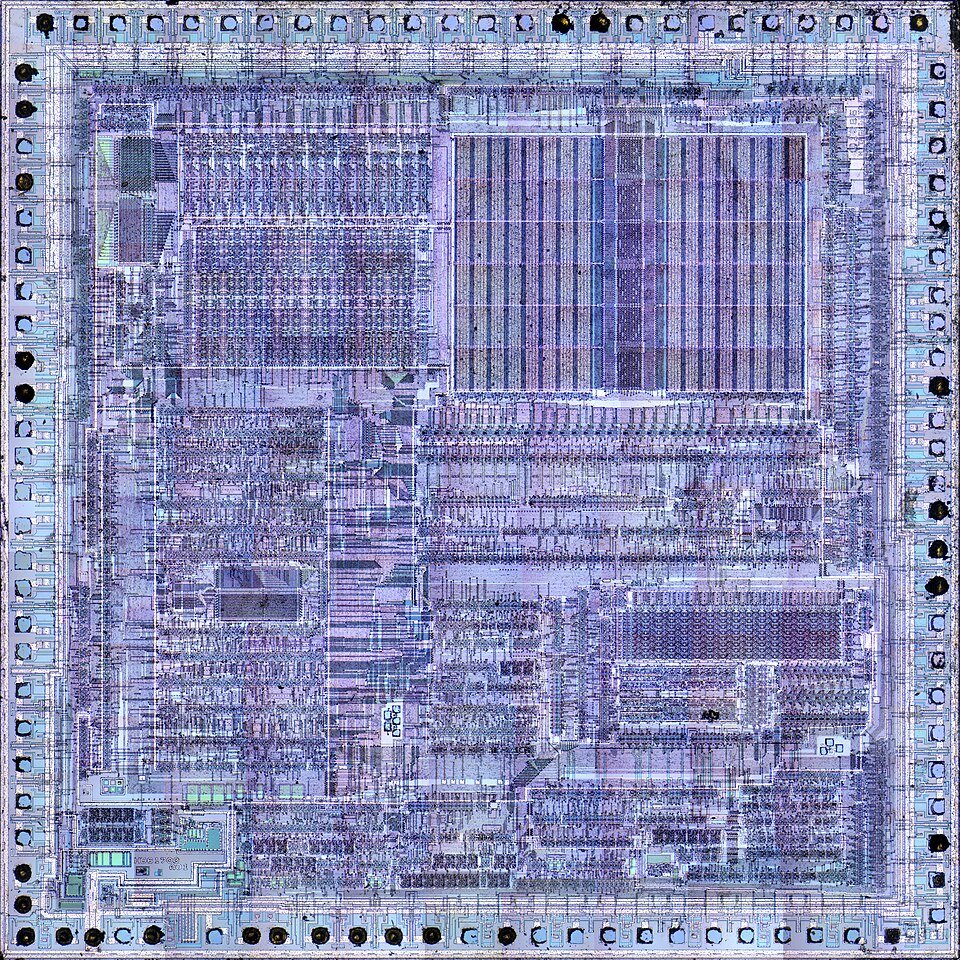
Es un procesador de inferencia para correr un modelo de 8 mil millones de parámetros a 30 tokens por segundo. Esa cifra no es capricho: bajo esos 30 uno siente que está esperando, y arriba siente que está conversando. Todo sobre una máquina que el usuario compró y tiene en su oficina. La lógica es la misma del escáner, una capa más abajo: los datos no salen porque el modelo tampoco sale.
Es investigación en curso, en RTL, con las decisiones documentadas a medida que se toman. No está a la venta. Lo contamos porque explica de dónde sale lo que sí vendemos.
- Modelo
- 8B en INT4
- Velocidad
- 30 tokens por segundo
- Memoria
- LPDDR6, 225 GB/s reales
- Nodo de diseño
- ASAP7, 7 nm predictivo
La banda de memoria no se eligió: sale de dividir el modelo por la velocidad. Un bloque va a silicio real por Tiny Tapeout. El die entero no cabe, y nunca va a caber.
Felipe Carvajal Brown
Magíster en Simulaciones Numéricas de la Universidad Politécnica de Madrid. Vive en Santiago. Escribió el motor que usa EscudoIA, línea por línea, y es quien va a estar en la llamada. No hay un equipo comercial intermedio y no lo va a atender un ejecutivo de cuentas.
Investigación de vulnerabilidades
Busca fallas en programas públicos de divulgación, siempre con autorización del dueño del sistema. En Chile reporta por el canal ciudadano de la ANCI y el CSIRT de Gobierno, y para eso escribió su propia herramienta de reconocimiento en Python.
Cómo trabaja esa herramienta
Veinticinco módulos: enumeración de subdominios, tomas de control por CNAME colgante, especificaciones de API expuestas, secretos filtrados en JavaScript, source maps publicados por error, correlación de CVE, GraphQL, manejo de cabecera Host y confusión de dependencias, entre otros.
Lo que más importa para un cliente no es lo que encuentra, sino lo que se niega a hacer. Cada programa lleva su lista de alcance, sus límites de velocidad y las clases de vulnerabilidad permitidas, y el verificador rechaza cualquier host que quede fuera. Sin una confirmación explícita, imprime la advertencia de autorización y se cierra sin escanear nada.
No publicamos qué organizaciones hemos revisado. Un hallazgo se cuenta cuando el dueño del sistema lo arregló y decidió que se puede contar, no antes.
- Módulos de reconocimiento
- 25
- Programas configurados
- 27
- Pruebas automatizadas
- 954
- Canales de reporte
- 3
Magíster en Simulaciones Numéricas, Universidad Politécnica de Madrid.
ORCID 0000-0002-8300-7587
Una hora, sin costo y sin compromiso.
Las cinco preguntas y, si usted quiere, el escaneo en vivo sobre su propio equipo. Es por videollamada, se comparte pantalla y no hay que instalar nada.
Reservar hora Escribir por WhatsApp
Si prefiere el correo, fcarvajalbrown@gmail.com.